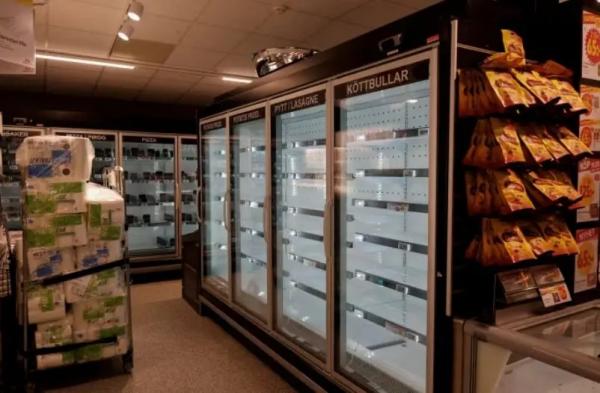
به گزارش فرارو به نقل از والاستریت ژورنال، والاستریت ژورنال گزارش داده است مقامهای امنیت سایبری و کارشناسان دفاعی معتقدند اهداف حملات منتسب به ایران گسترش یافتهاند. به گفته آنان، هدف قرار دادن تجهیزات کنترل صنعتی میتواند پیامدهایی فراتر از اختلال دیجیتال داشته باشد و کار زیرساختهای حیاتی را مختل کند. این روزنامه از قفل شدن پنلهای کنترل ایستگاههای آب در چند ایالت آمریکا، نفوذ به شبکه دو نفتکش در مسیر اقیانوس اطلس و دستکاری سامانههای برودتی فروشگاههای اروپا بهعنوان نمونههای مشکوک یاد کرده است. در نمونه اخیر، افزایش دما با آتشسوزی و فساد مواد غذایی همراه شد و ایران اتهام را رد کرد.
کنترلکنندههای منطقی برنامهپذیر در اداره شبکه برق، پمپهای آب و فاضلاب و تجهیزات حملونقل استفاده میشوند. اختلال در آنها میتواند فعالیت کل مجموعه را تحت تأثیر قرار دهد. نیکلاس اندرسن، رئیس موقت آژانس امنیت سایبری و زیرساخت آمریکا، گفت این تجهیزات بهطور مشخص در معرض تهدید عوامل سایبری منتسب به ایران قرار دارند.
سابقه توسعه توان سایبری و استاکسنت
این روزنامه آغاز توسعه توان سایبری ایران را به اوایل دهه ۲۰۰۰ نسبت داد. به روایت آن، اسرائیل از نخستین اهداف عملیات منتسب به تهران بود و دامنه این عملیات بعدتر به کشورهایی مانند عربستان سعودی و امارات رسید. در آمریکا نیز در مواردی تجهیزات ساخت اسرائیل هدف قرار گرفتند. گزارش همچنین به استاکسنت اشاره کرد که در سال ۲۰۱۰ شناسایی شد و طراحی آن را به آمریکا و اسرائیل نسبت داد. این بدافزار برای نفوذ به سامانه کنترل سانتریفیوژهای هستهای ایران به کار رفت و نمونهای شناختهشده از خسارت فیزیکی ناشی از عملیات سایبری بود.
به روایت روزنامه، تهران پس از هدف قرار گرفتن زیرساختهایش به توسعه توان سایبری سرعت داد. یوسی کرادی، رئیس اداره ملی سایبری اسرائیل، گفت ایران از تجربه درگیریهای پیشین استفاده میکند و تواناییهای آن ممکن است در درگیری بعدی تغییر کند.
حملات گزارششده به تأسیسات آب، نفتکشها و زنجیره سرد
گزارش از گروه CyberAv3ngers، معروف به شهید کاوه، نام برد. کارشناسان این گروه را به حمله علیه سامانههای ساخت شرکت اسرائیلی Unitronics مرتبط دانستهاند که در برخی تأسیسات آبرسانی آمریکا به کار میروند. آژانس امنیت سایبری آمریکا در اواخر ۲۰۲۳ نیز مسئولیت یکی از حملات به تجهیزات صنعتی را به این گروه نسبت داد. این گزارشها نگرانی درباره اتصال تجهیزات کنترلی به اینترنت را افزایش دادهاند.
روزنامه از حمله به دو نفتکش در مسیر تگزاس و نیز حملات علیه انبارهای زنجیره سرد در فرانسه و دیگر نقاط اروپا گزارش داد. مقامهای آمریکایی و فرانسوی از احتمال نقش داشتن هکرهای ایرانی سخن گفتهاند. در مواردی، دستکاری سرمایش دما را بالا برد و مواد غذایی از بین رفتند. ایران مسئولیت حملات در خارج از کشور را رد کرده است. محمد امیننژاد، سفیر ایران در فرانسه، به روزنامه گفت اگر تهران چنین ظرفیتی داشت، آمریکا یا اسرائیل را هدف قرار میداد.
کاربرد هوش مصنوعی در عملیات سایبری
به نوشته روزنامه، کاربرد هوش مصنوعی در عملیات منتسب به ایران از مهندسی اجتماعی به بررسی کد، یافتن آسیبپذیری و شناسایی ضعف سامانهها رسیده است. مارک مونتگمری، دریادار بازنشسته آمریکا و کارشناس امنیت سایبری، پیامد برخی کدهای مخرب را از نظر اختلال فیزیکی با وسیله انفجاری مقایسه کرد.
والاستریت ژورنال در بخش پایانی، رویکردهای منتسب به چند کشور را مقایسه کرد. در توصیف گزارش، چین بیشتر روی جاسوسی و نفوذ پنهانی، روسیه روی ایجاد اختلال و کره شمالی روی سرقت و اخاذی تمرکز دارد. یکی از کارشناسانی که روزنامه با او صحبت کرد، گفت ایران برای دستیابی به اهداف خود از مجموعه متنوعی از روشهای سایبری استفاده میکند.
- 18
- 2